信息系统运行维护技术服务规范 构建高效运维服务体系
第一章 总则
第一条 为规范信息系统运行维护(以下简称运维)技术服务行为,提升运维服务质量,保障信息系统安全稳定运行,依据国家相关法律法规及信息技术服务标准,制定本规范。
第二条 本规范适用于各类组织内部或对外提供的信息系统运维技术服务活动,涵盖政府、企业、事业单位等信息化主体。
第三条 运维技术服务应遵循“安全第一、预防为主、规范管理、持续改进”的原则,确保信息系统的可用性、完整性和保密性。
第二章 运维服务内容
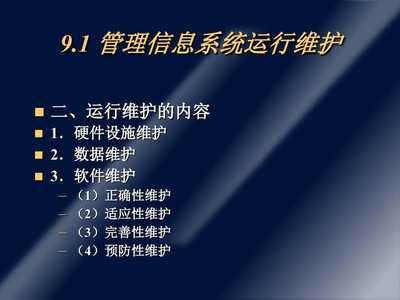
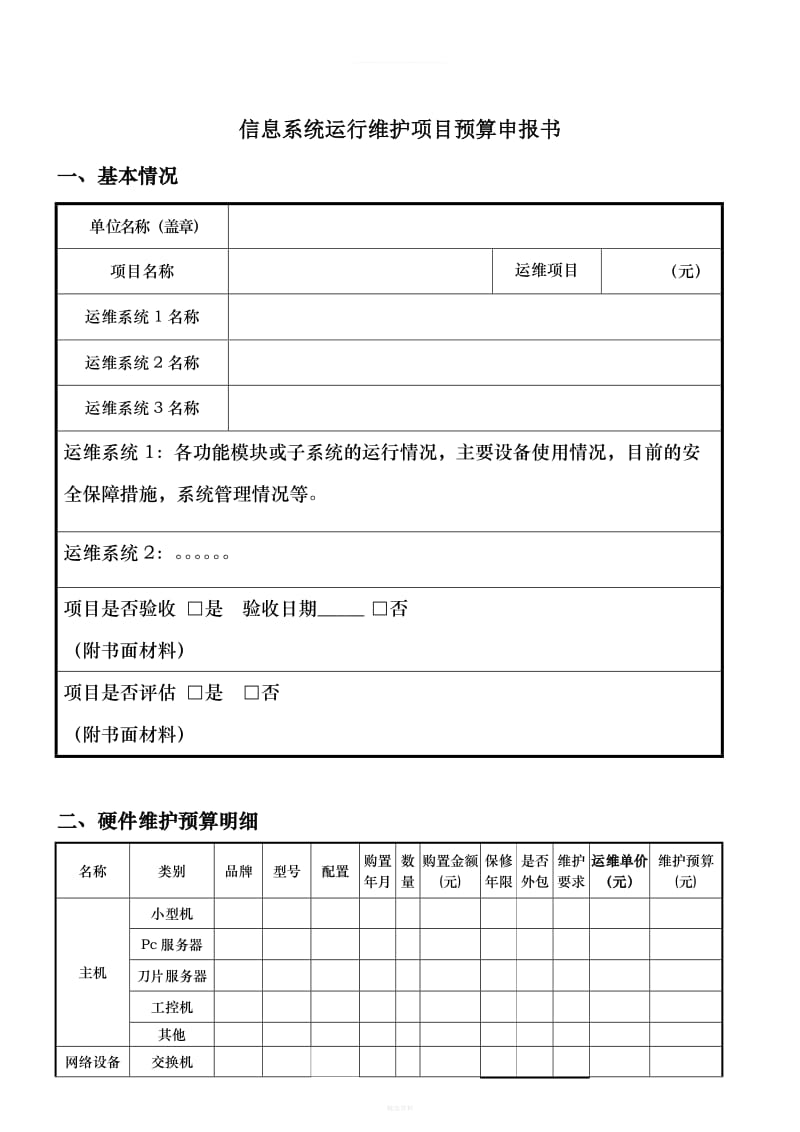
第四条 基础设施运维。包括机房环境、网络设备、服务器、存储设备、供电与空调等基础环境的日常巡检、监控、维护与故障处理。
第五条 应用系统运维。涵盖业务应用、数据库、中间件等软件系统的运行监控、性能调优、版本更新、补丁管理及故障排除。
第六条 安全运维。包括安全设备(防火墙、入侵检测/防御系统、漏洞扫描等)的配置与管理,安全策略实施,安全事件监测与应急响应,以及定期安全评估与加固。
第七条 数据运维。负责数据备份与恢复、数据质量管理、数据归档与清理,确保数据完整性与可用性。
第八条 桌面与终端运维。为用户终端(PC、移动设备等)提供软硬件安装、故障维修、病毒防护及技术支持服务。
第九条 技术支持与培训。提供运维热线、在线支持、现场服务等多渠道技术支持,定期组织用户培训,提升全员信息化素养。
第三章 运维服务流程
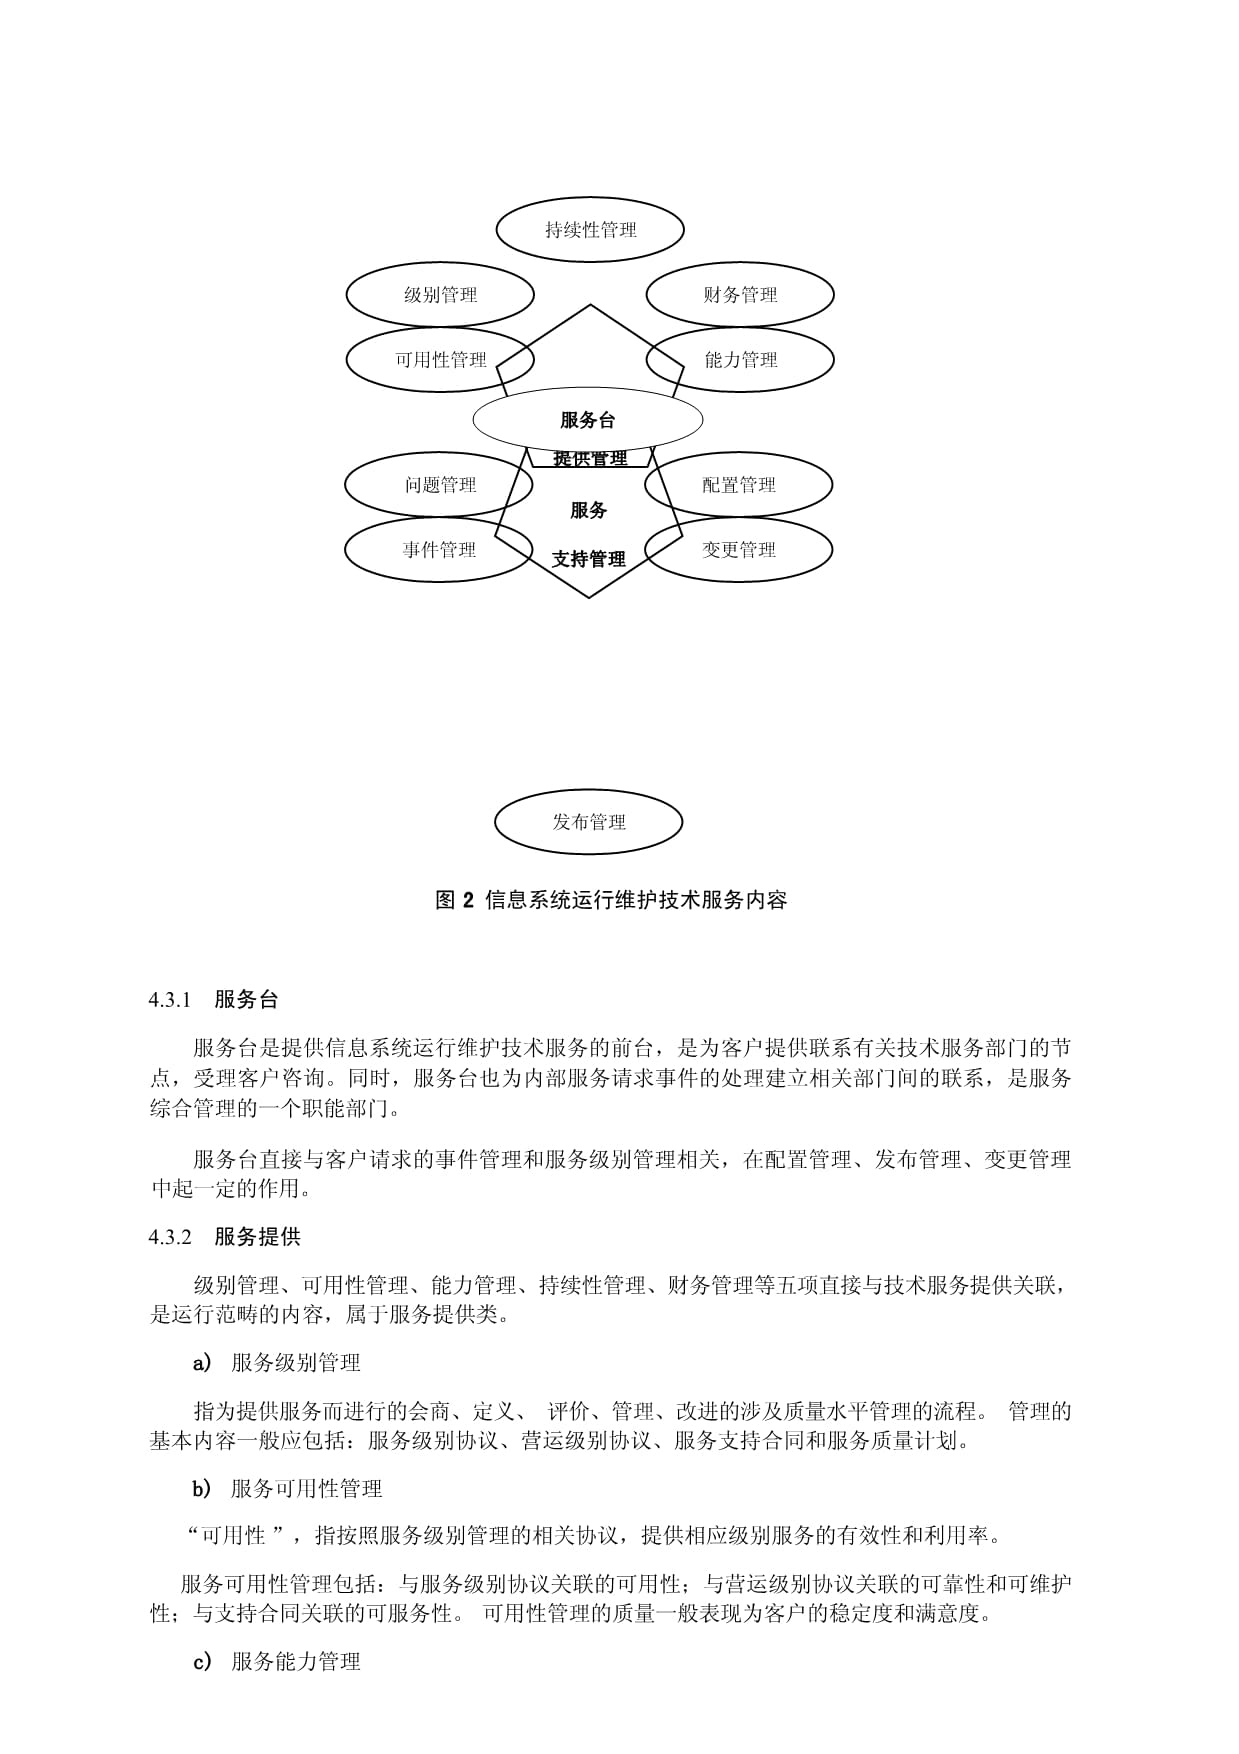
第十条 服务台管理。设立统一服务台作为运维服务入口,受理用户请求、故障报修、咨询与投诉,并负责工单的派发、跟踪与闭环。
第十一条 事件管理。建立事件分类分级标准,明确响应时限与升级路径,快速恢复服务,减少对业务的影响。重大事件应立即启动应急预案。
第十二条 问题管理。对重复发生或重大事件进行根本原因分析,制定并实施纠正措施,防止问题再次发生。
第十三条 变更管理。规范变更申请、评估、审批、实施与回退流程,控制变更风险,确保变更可追溯。
第十四条 配置管理。建立配置管理数据库(CMDB),记录信息系统组件及其关系,确保配置信息准确、完整,为其他流程提供支撑。
第十五条 发布管理。制定发布计划,协调变更与发布活动,确保版本上线有序、可控。
第四章 运维服务质量保障
第十六条 服务级别管理。与用户签订服务级别协议(SLA),明确服务内容、响应时间、可用性指标等,定期评估SLA达成情况。
第十七条 性能与容量管理。监控系统性能指标,预测容量需求,提前规划资源,保障系统性能满足业务发展需要。
第十八条 可用性管理。通过冗余设计、容错机制、定期演练等手段,提高系统可用性,确保业务连续性。
第十九条 安全管理。落实网络安全等级保护要求,定期开展风险评估与安全审计,加强访问控制与日志管理,防范信息安全事件。
第二十条 文档管理。建立运维文档体系,包括运维手册、操作规程、应急预案、巡检记录等,确保文档的及时更新与有效使用。
第五章 运维团队与工具
第二十一条 人员管理。运维团队应具备相应资质与技能,明确岗位职责,定期开展技术培训与考核,提升团队专业水平。
第二十二条 工具支撑。采用自动化运维工具(监控平台、自动化部署、日志分析、工单系统等),提高运维效率与准确性。
第二十三条 知识管理。建立知识库,积累运维经验与解决方案,促进知识共享,减少对个人经验的依赖。
第六章 应急管理与持续改进
第二十四条 应急预案。针对可能发生的重大故障、网络安全事件等制定应急预案,明确应急组织、处置流程与资源保障。
第二十五条 应急演练。定期组织应急演练,检验预案有效性,并根据演练结果优化预案。
第二十六条 服务报告。定期编制运维服务报告,汇总服务量、故障率、SLA达成情况等,向管理层与用户汇报。
第二十七条 持续改进。通过服务评审、用户满意度调查、内部审计等方式,识别改进机会,制定改进计划,不断提升运维服务水平。
第七章 附则
第二十八条 本规范由运维管理部门负责解释与修订。
第二十九条 本规范自发布之日起施行。各组织可根据实际情况制定实施细则。
如若转载,请注明出处:http://www.ysfhuud.com/product/31.html
更新时间:2026-11-01 20:39:22